교육 LMS 하나 털려 국방부·권익위까지: 맑은소프트 사태와 공급망 보안
Dokebi · 2026년 10월 29일 · #tech #security #supply-chain #data-breach #korea
개요
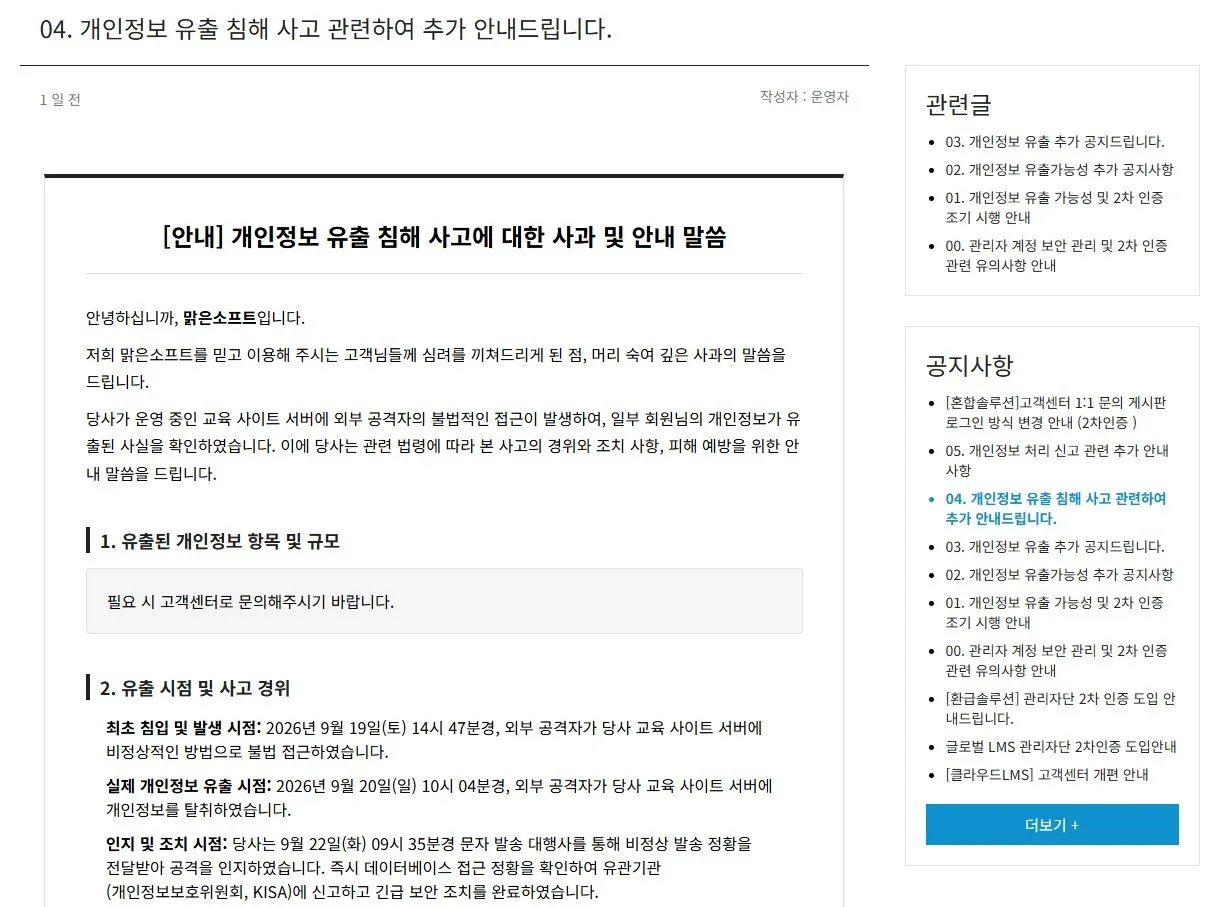
2026년 9월, 온라인 학습관리시스템(LMS) 업체 맑은소프트가 해킹을 당하면서 개인정보 관리를 위탁했던 국방부, 국민권익위원회, 기아 노동조합 등 20여 개 기관·단체가 한꺼번에 피해를 입었습니다. 신고된 유출 규모는 약 237만 건이며, 피해가 확인된 고객사는 22곳입니다.
"우리 시스템은 문제없는데?"라고 생각하던 기관들이, 관리를 위탁한 작은 업체 하나가 터지면서 동시에 털렸습니다. 공급망(서드파티) 해킹이 어떻게 여러 조직을 한 번에 무너뜨리는지 가장 선명하게 보여주는 국내 사례입니다.
사건 타임라인
| 날짜 | 내용 |
|---|---|
| 9월 19일 | 외부 공격자가 맑은소프트 내부 시스템에 비정상적으로 접근 |
| 9월 20일 | 개인정보 탈취 |
| 9월 22일 | 맑은소프트가 침해 사실을 파악하고 개인정보보호위원회·KISA에 신고 |
| 9월 22·24·29일 | 개보위, 유출 신고를 세 차례 접수하고 30일 조사 착수 |
| 9월 30일 | 최소 22개 사이트 개인정보 유출 파악, 일파만파 |
| 10월 12일 | 피해 기관 20여 곳 확정 보도 |
| 10월 13일 | 개보위 제출 자료 기준 신고 유출 규모 약 237만 건 확정, 재발 방지 8대 보안 대책 발표 |
유출 규모와 항목
| 구분 | 내용 |
|---|---|
| 신고 유출 규모 | 약 237만 건 (신고 기준이며 실제 유출은 더 클 수 있습니다) |
| 피해 고객사 | 22곳 (국방부·국민권익위·기아노조 등 공공/학계/민간) |
| 대표 피해 현황 | 권익위 청렴권익배움터 이용자 10만여 명, 한국교육시설안전원 온라인 교육시스템 약 4만 명 등 |
| 유출 항목 | 회원 계정정보·휴대전화번호·이메일·주소·성별·생년월일 등, 연계정보(CI)·중복가입확인정보(DI) 포함 |
한창민 의원실은 권익위 이외에도 맑은소프트에 업무를 위탁한 모든 기관에서 유출 가능성을 배제할 수 없다고 지적했고, 대규모 개인정보가 집중되는 온라인 서비스·플랫폼 기업 전체에 대한 범정부 전수 실태조사를 요구했습니다.
공급망 해킹의 '발산 구조'
이번 사건의 핵심은 침투 기법의 정교함이 아니라 구조입니다. 각 기관이 개별적으로 보안을 갖추고 있어도, 공통 수탁 업체 하나가 약하면 그 하나가 동시다발 유출의 진원지가 됩니다. 개인정보 관리가 조직 안에만 있는 것이 아니라 조직 간 연결선에 흐르는 시대에는, 한 곳의 취약점이 수십 곳의 위험으로 확산됩니다.
- 집중 구조의 위험: 맑은소프트는 국내 온라인 클라우드 교육시스템 운영 분야 업계 1위로, 공공 의무교육까지 포함된 데이터가 한 업체에 집중됩니다. 이집중 구조 자체가 단일 장애점(single point of failure)입니다.
- 수탁사에 대한 무한신뢰: 많은 조직이 위탁업체의 보안을 '알아서 하겠지'에 맡깁니다. 개별 기업이 수탁업체의 보안 수준을 제대로 확인하거나 관리하지 않는 관행 자체가 구조적 취약점으로 꼽힙니다.
- 공급 노선의 반복 공격: 같은 시기에 학회 홈페이지 6곳이 공급망 해킹으로 개인정보를 유출했다는 '단독' 보도도 이어졌고, 9월에는 교육 분야 웹사이트 해킹 피해가 전반적으로 급증했습니다. 이번 사태가 일회성일 가능성은 낮습니다.
맑은소프트가 발표한 재발 방지 8대 보안 대책
- 웹 보안 체계 강화
- 개인정보 암호화 및 암호화 키 관리 강화
- 웹 서비스와 파일 저장 영역 분리
- 고객사별 데이터 격리 및 접근통제 강화
- 관리자 및 주요 시스템 접근 보안 강화
- 보안 모니터링 및 취약점 관리 강화
- 개인정보 관리 및 파기체계 강화
- 개인정보보호 내부 관리체계 및 교육 강화
주목할 점은 이 대책의 항목들이 흔치 특별하지 않다는 것입니다. '고객사별 데이터 격리'나 '웹 서비스와 파일 저장 영역 분리' 같은 항목은 사고 이전에 당연히 갖춰져야 할 기본 구조입니다. 문제는 이런 기본 구조가 '기본값'이 아니라 사고 후에 설치된다는 점입니다.
수탁사·협력업체 보안 검증 체크리스트
| 항목 | 확인 내용 | 확인 기준 |
|---|---|---|
| ISMS-P 인증 | 인증 보유 여부와 인증 범위 | '우리 데이터가 포함되는 범위'가 인증 대상인지 확인 |
| 침해 통지 절차 | 유출 발생 시 통지 시간 | 명시적 SLA (예: 24시간 이내) |
| 데이터 격리 | 고객사별 DB·스토리지 논리/물리 격리 | 계약 수준에서 데이터 격리 명시 |
| 암호화·키 관리 | 필드 수준 암호화와 키 분리 보관 | 키와 데이터가 동시에 유출되지 않는 구조 |
| 취약점 점검 이력 | 정기 점검 + 수정 후 재점검 | '통과했다는 리포트 종결'이 아닌 실제 수정 기록 |
| 침해 대응 역량 | 침해 시 내부 전달·신고 담당자와 절차 | 대응 담당자와 절차가 사전에 정의됨 |
기관·기업이 지금 할 일
- 수탁사 맵 만들기: 개인정보 위탁뿐 아니라 서비스 운영·교육·모니터링 등 간접 관련인 모든 외부 업체와 데이터 흐름을 정리
- 공급망 침해 시나리오 준비: 수탁사 유출을 남 이슈가 아니라 '우리 침해사고'로서 신고·통지·대응 절차를 시나리오로 구성
- 대규모 플랫폼 전수 실태조사 요구: 개인정보 집중 구조 기업에 대한 범정부적 실태조사 필요성을 기관·기업 차원에서도 계약과 감사에 반영
- CI·DI 연동 방어: 유출된 CI·DI는 계정 연동·동일인 식별을 악용하는 데 쓰입니다. 연동 서비스 가입·로그인 이상 징후 모니터링과 고객 확인 절차를 강화
결론
맑은소프트 사태는 '협력업체의 보안 허점이 다수 기관의 동시 피해로 확산'되는 대표적인 공급망 침해 사례입니다. '어차피 외주니까'라는 정략심과 '모의해킹 통과 기록' 뒤에 숨어선 안됩니다. 작은 공급업체의 결함 하나가 국방부·권익위·기아노조에 이르기까지 237만 건의 유출을 동시에 만들 수 있다는 것이 바로 이번 사태가 남긴 교훈입니다. 공급망 보안은 옵션이 아니라, 개인정보를 어느 공급망에 올려놓았는지에 대한 조직의 명시적 책임 문제입니다.
참고 자료
보안뉴스 맑은소프트 개인정보 유출 규모 237만건…고객사 22곳 불똥 · 맑은소프트 해킹 일파만파…최소 22개 사이트 개인정보 유출 · [단독] 또 터진 IT 서비스 공급망 해킹? 학회 홈페이지 6곳 개인정보 유출 · 9월은 교육업계 수난시대…'교육 분야 웹사이트' 해킹 피해 급증 · 연합뉴스 맑은소프트 해킹에 개인정보 237만건 유출신고…피해기관 20곳 · [보안 비상] 금융권부터 공공기관까지 줄줄이 뚫렸다…왜 못 막나 · 중앙일보 교육업체 한곳 뚫리자 237만건 '와르르'…권익위·국방부 개인정보