시크릿은 git 커밋 없이도 AI 도구로 유출된다: 컨텍스트 윈도우 시대의 보안 경계
Dokebi · 2026년 10월 29일 · #tech #security #ai #secrets #devsecops
한 줄 요약
우리는 '시크릿을 커밋하지 마라'는 반사신경을 갖고 있습니다. pre-commit 훅, CI 시크릿 스캐너, .gitignore에 넣은 .env 파일. 좋은 습관입니다. 다만 이 방어선은 저장소만 덮습니다. 컨텍스트 윈도우는 덮지 않습니다.
AI 코딩 도구를 쓰기 시작하면, 내 컴퓨터를 떠나는 것은 편집 중인 파일 하나가 아닙니다. 내가 붙여넣은 것, 확장이 '관련 있다'고 판단해 자동 첨부한 것, 에이전트가 '도와주는' 과정에서 읽어버린 파일까지 전부입니다. 보안 경계는 이제 편집기 확장, 채팅 기록, 텔레메트리, 그리고 그 컨텍스트를 모델까지 나르는 모든 서비스를 포함합니다.
경계가 이동했다: 저장소 → 데이터 흐름
원문의 핵심 문장은 이것입니다. "시크릿 스캐너는 커밋을 감시한다. 그런데 배포가 실패해서 오후 6시에 채팅 패널에 붙여넣는 것을 감시하는 도구는, 일반적인 개발 환경에 아무것도 없다."
| 구분 | 과거의 경계 | AI 도구가 들어온 지금의 경계 |
|---|---|---|
| 감시 대상 | git 커밋·푸시 | 프롬프트, 첨부 파일, 도구 호출 결과, 채팅 기록 |
| 유출 경로 | 공개 저장소, 포크, 히스토리 | 확장 → 모델 제공자 API → 로그·캐시·학습 파이프라인 |
| 사용자 인지 | "커밋했나?" 확인 가능 | 확장이 무엇을 자동 전송하는지 대개 모름 |
| 되돌리기 | 히스토리 재작성·키 폐기 | 이미 전송된 컨텍스트는 회수 불가 |
커밋 없이 컨텍스트로 들어가는 다섯 가지 경로
원문이 제시한 네 가지 시나리오에, 에이전트 시대에 새로 생긴 다섯 번째를 더해 정리했습니다. 모두 '평범한 디버깅'에서 발생합니다.
1. 실패한 테스트가 자기 설정을 출력한다
통합 테스트가 실패합니다. 단언(assertion) 메시지가 친절하게 클라이언트 객체를 덤프하는데, 그 안에 비밀번호가 포함된 연결 문자열이 들어 있습니다. 개발자는 테스트 출력 전체를 복사해 "왜 실패하죠?"라고 묻습니다.
AssertionError: expected 200 but got 500
  at OrdersClient.request (client.js:88)
  client = {
    baseUrl: "https://api.internal",
    db: "postgres://app:S3cr3t!@db.internal:5432/prod",
    ...
  }
질문은 단언에 관한 것이었지만, 전송된 페이로드에는 자격증명이 들어 있었습니다. 방어법은 간단합니다. 출력 전체가 아니라 실패한 줄과 스택 트레이스 상위 몇 줄만 붙여넣고, 객체 덤프는 직접 마스킹하십시오.
2. 환경변수 덤프 (env | sort)
"내 환경인데 왜 앱이 설정을 못 찾지?"는 지극히 정상적인 디버깅입니다. 동시에, 한 번의 붙여넣기로 그 머신의 모든 키를 넘기는 가장 빠른 방법이기도 합니다.
$ env | sort
...
AWS_SECRET_ACCESS_KEY=...
DATABASE_URL=postgres://app:...@db.internal:5432/prod
STRIPE_SECRET_KEY=sk_live_...
더 큰 문제는 에이전트가 스스로 이 명령을 실행할 수 있다는 점입니다. 셸 실행 권한을 준 순간, 사용자가 아무것도 붙여넣지 않아도 출력이 그대로 컨텍스트에 들어갑니다. 그래서 원문은 "붙여넣기 습관"이 아니라 에이전트가 무엇을 읽고 실행할 수 있는지를 먼저 제한하라고 말합니다.
3. 너무 많이 기록하는 로그
상세 로깅이 켜진 HTTP 클라이언트는 요청 헤더를 남깁니다. 그중 하나가 Authorization: Bearer ...입니다. 타임아웃을 해결하려고 로그 200줄을 붙여넣었는데, 143번째 줄이 살아 있는 토큰입니다.
[debug] -> GET /v1/orders
[debug]    authorization: Bearer eyJhbGciOiJIUzI1NiIs...
[debug] <- 504 Gateway Timeout (30.0s)
해법은 두 겹입니다. 애플리케이션 단에서 민감 헤더를 마스킹하는 로거 설정을 기본값으로 두고, 디버깅할 때는 헤더 라인을 지운 뒤 붙여넣는 것입니다.
4. 복사해 온 스니펫
동료가 Slack에 "이거 잘 됩니다"라며 키가 그대로 들어 있는 예제를 공유합니다. 그걸 그대로 복사해 AI에게 "이걸 우리 코드에 맞게 바꿔줘"라고 붙여넣습니다. 이제 그 시크릿은 통제할 수 없는 두 개의 시스템(Slack과 모델 제공자)에 존재합니다. 원래는 하나였는데 말이죠.
5. (추가) 에이전트가 스스로 읽는다
파일 읽기 도구가 있는 에이전트는 .env, ~/.aws/credentials, 셸 설정 파일, 심지어 /proc/self/environ까지 스스로 열 수 있습니다. 이 경우 사용자는 아무것도 잘못하지 않았습니다. 권한 설정이 곧 유출 여부가 됩니다.
"삭제"는 취소가 아니다
채팅 메시지를 지우는 것은 사후 대응이 아닙니다. 삭제 버튼을 누르기 전에 무엇이 로깅되고, 캐싱되고, 전달되었는지 알 수 없기 때문입니다. 게다가 대화형 에이전트는 이후의 모든 턴마다 대화 기록 전체를 다시 모델로 보냅니다. 한 번 붙여넣은 토큰은 세션이 끝날 때까지 반복해서 전송됩니다.
따라서 유출이 의심되면 남은 일은 하나입니다. 해당 자격증명을 회전(rotate)하고 기존 것을 폐기한 뒤, 접근 로그에서 실제 사용 흔적을 확인하는 것. 삭제는 이 목록에 없습니다.
원문이 제안하는 다섯 가지 실무 원칙
- 보내는 양을 최소화하라. 로그 전체가 아니라 관련 있는 10줄만. 환경 전체가 아니라 에러 메시지만. "질문에 필요한 최소 컨텍스트"를 기본값으로 삼습니다.
- 붙여넣기 전에 마스킹하라. 토큰·연결 문자열·인증 헤더를 가리는 작은 셸 함수나 에디터 스니펫 하나가 실제로 도움이 됩니다. 다만 정규식 마스킹은 끝없는 두더지잡기라는 한계를 알고 써야 합니다(아래에서 다시 다룹니다).
- 자격증명의 범위를 좁혀라. 개발용 키가 유출되면 개발 환경만 건드릴 수 있어야 합니다. 수명이 짧고 권한이 최소인 키는 사고의 폭발 반경(blast radius)을 줄입니다.
- 도구가 데이터를 어떻게 다루는지 확인하라. 보존 기간, 학습 활용 여부, 확장이 자동 전송하는 항목, 텔레메트리 목적지. 이들은 대개 각각 다른 설정이고 다른 정책입니다. '개인정보 보호' 토글 하나로 전부 해결되지 않습니다.
- 에이전트가 읽을 수 있는 것을 제한하라. 파일 열기와 명령 실행이 가능한 도구라면,
.env·자격증명 파일·시크릿 저장소를 사정거리 밖에 두십시오.
원문 댓글에서 드러난 더 깊은 층위
이 글의 댓글 스레드는 원문보다 실무적입니다. 실제 사고 사례와 구조적 해법이 나옵니다.
1. '도구 표면 전체'가 보안 경계다 — Claude Code Action 사례
한 댓글은 마이크로소프트가 문서화한 Claude Code Action 취약점을 언급합니다. 신뢰할 수 없는 GitHub 콘텐츠를 통한 프롬프트 인젝션으로 /proc/self/environ에서 ANTHROPIC_API_KEY를 읽어낼 수 있었다는 사례입니다. 결정적인 부분은 Bash 실행 경로에는 환경변수 정리가 적용되어 있었지만, Read 도구는 다른 경로를 타서 그 격리를 우회했다는 점입니다.
교훈은 명확합니다. 셸 출력을 필터링하거나 git에서 시크릿을 지키는 것만으로는 부족합니다. 같은 자격증명에 다른 도구가 다른 경로로 닿을 수 있다면, 그 도구 전체가 경계입니다.
2. 키가 없어도 권한은 있다 — GitHub Actions OIDC
OIDC를 쓰면 GitHub Secrets에서 장기 클라우드 자격증명을 없앨 수 있습니다. 그러나 id-token: write 권한이 있는 잡은 실행 시점에 신원 토큰을 요청해 클라우드 자격증명으로 교환할 수 있습니다(신뢰 정책이 허용하는 경우).
즉 신뢰할 수 없는 PR을 처리하는 AI 에이전트가 그 경로에 닿을 수 있다면, 문제는 "저장소에 키가 있느냐"가 아니라 "그 잡이 런타임에 무엇을 얻을 수 있느냐"입니다. 권장 설계는 분리입니다. 에이전트는 권한 없는 별도 잡에서 돌리고, 배포 잡은 검증된 아티팩트만 소비하며, 신뢰할 수 없는 PR 내용이 실행 컨텍스트로 되돌아오지 않게 합니다.
3. 정적 분석과 런타임 카나리는 서로를 대체하지 않는다
한 보안 연구자는 스마트 컨트랙트 코드베이스에서 하드코딩된 테스트 키·API 키를 잡는 Slither 디텍터를 예로 듭니다. 정적 분석은 코드에 들어온 시크릿을 실행 전에 잡고, 런타임 카나리는 환경·도구·로그를 통해 노출되는 것을 잡습니다. 핵심은 "한 검사를 통과했다"를 "전체가 안전하다"로 착각하지 않는 것입니다.
카나리 설계에도 요령이 있습니다. 키처럼 생긴 가짜 값은 정규식을 테스트할 뿐입니다. 진짜로 검증해야 하는 것은 로깅입니다. 그래서 패턴이 없는 프로즈(prose) 카나리—예: 일회용 프로젝트 설명 안의 내부 호스트명이나 고객 이름—를 비프로덕션 계정에 심고, 작업을 수행한 뒤 로그 라인이 아니라 서버가 다시 돌려주는 저장 데이터(콜드 리드백)를 확인해야 합니다.
4. 시크릿을 기계에 두지 않기 — vault + wrapper
실무 사례가 인상적입니다. 한 팀은 "커밋하지 마라"를 지키고도 env | sort 붙여넣기를 스스로 했다가 구조를 바꿨습니다.
- 노트북의
.env에 실제 값을 두지 않습니다. 시크릿은 셀프호스팅 vault에 있고, 필요한 프로세스만 작은 래퍼를 통해 값을 받습니다. 터미널과 그 출력을 읽는 도구는 명령만 봅니다. - 폴더 단위 스코프. 예를 들어 Infisical이면
infisical run --path=<folder>로 실행해, 그 명령은 자기 폴더의 시크릿만 받습니다. vault 전체가 아닙니다. - 자식 프로세스 환경까지 생각해야 합니다. 래퍼가 주입한 값은 그 명령이 띄우는 모든 자식에게 상속됩니다. 폴더 스코프는 "무엇을 주입할지"를 정할 뿐, "자식에게 무엇이 넘어갈지"는 정하지 않습니다. 해법은
env -i와 명시적 허용목록으로 정말 필요한 3~4개 변수만 넘기는 것입니다. 셸이 경로에 있으면BASH_ENV가 따라붙어 추적(tracing)이 켜질 수 있다는 점도 주의해야 합니다. - 검증은 자식 안에서. 래퍼의 로그가 아니라
tr '\0' '\n' < /proc/self/environ처럼 자식 프로세스 내부에서 확인해야 합니다. 래퍼 자신이 평문을 들고 있는 유일한 프로세스이므로, 그 에러 경로도 유출면입니다. - 인자로 넘기지 말고 파이프로. 인자는 셸 히스토리와
ps출력에 남습니다. - 따옴표를 조심하십시오. 큰따옴표 안의
$VAR는 바깥 셸이 먼저 확장합니다. 복잡한 명령은 작은따옴표로 감싼 스크립트 파일로 분리하는 편이 안전합니다. 이 팀은 래퍼를 인자로 호출했다가 주입된 값이 전부 출력된 적도 있습니다. "아무도 출력하지 않았다"는 "유출되지 않았다"와 같지 않습니다. - 시크릿 저장소 쓰기는 매번 사람이 승인. 가장 지루한 가드레일이 가장 효과적입니다.
숫자로 보는 배경: AI는 시크릿 유출을 어떻게 바꿨나
| 지표 | 수치 | 의미 |
|---|---|---|
| 2025년 공개 GitHub에 새로 추가된 하드코딩 시크릿 | 2,865만 건 (전년 대비 +34%) | 5년 내 최대 증가폭 |
| AI 서비스 관련 시크릿 | 127만 5,105건 (+81%) | 증가율 상위 10개 탐지기 중 8개가 AI 서비스 |
| Claude Code 보조 커밋의 유출률 | 3.2% vs 전체 기준선 1.5% | AI가 만든 코드가 아니라 사람의 워크플로가 원인 |
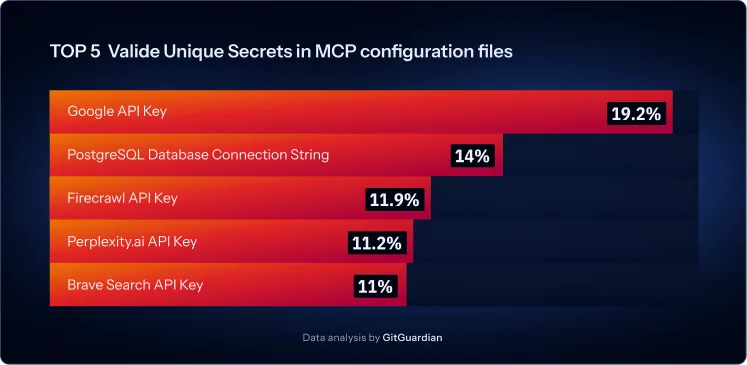
| MCP 설정 파일에서 발견된 시크릿 | 2만 4,008건 (유효 2,117건) | MCP 도입 첫해에 드러난 새 유출면 |
| 내부 저장소의 하드코딩 시크릿 | 퍼블릭 대비 약 6배 | 공개 저장소는 빙산의 일각 |
| 2022년 유효 확인 자격증명의 2026년 1월 재검사 | 64% 이상 여전히 유효 | 회전(rotation)이 사실상 안 되고 있다 |
| 침해 머신 6,943대에서 발견된 시크릿 | 고유 3만 3,185건 (유효 3,760건) | 침해 머신의 59%는 CI/CD 러너 |
| 저장소 밖(Slack·Jira·Confluence)에서 시작된 사고 | 28% | 코드 밖 유출이 '심각'으로 분류될 확률이 13%p 높음 |
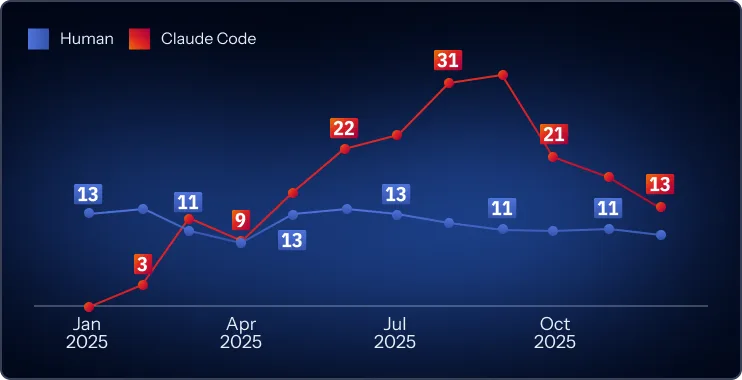
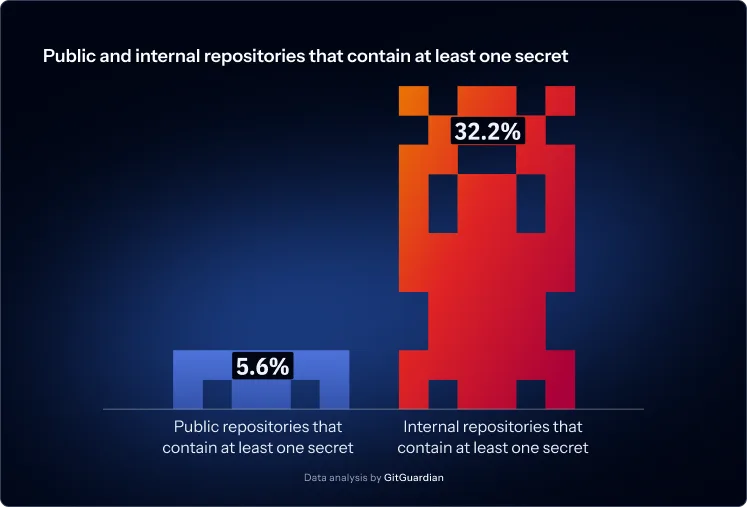
주목할 해석은 이것입니다. GitGuardian은 Claude Code의 유출률 상승을 도구의 결함이 아니라 워크플로의 결과로 봅니다. 무엇을 받아들이고, 수정하고, 무시하고, 푸시할지는 여전히 사람이 결정합니다. 즉 도구를 바꾸는 것만으로는 해결되지 않고, 컨텍스트를 다루는 절차가 함께 바뀌어야 합니다.
팀 체크리스트
| 시점 | 할 일 |
|---|---|
| 오늘 | 에이전트·확장의 파일 읽기/셸 실행 권한 확인 → .env, ~/.aws, ~/.ssh, 시크릿 저장소 경로 차단. 로거에서 Authorization·쿠키·연결 문자열 마스킹 기본값 설정. 붙여넣기 전 마스킹 스니펫 배포. |
| 이번 주 | 개발용 자격증명을 단기·최소권한으로 교체. 장기 키를 vault로 이동하고 래퍼로 주입. CI에서 env -i + 허용목록 적용. 에이전트 잡과 배포 잡 분리(id-token: write는 배포 잡에만). |
| 30일 | MCP 설정 파일 전수 점검(하드코딩된 키·토큰). 프롬프트 인젝션 시나리오를 포함한 레드팀 테스트. 패턴 없는 프로즈 카나리 + 콜드 리드백 검증 절차 수립. 유출 의심 시 회전·폐기·접근로그 확인 런북 문서화. |
| 지속 | 도구별 데이터 보존·학습·텔레메트리 정책을 계약·설정 단위로 추적. AI 보조 커밋의 시크릿 유출률 모니터링. 시크릿 저장소 쓰기 승인 게이트 유지. |
결론: 가장 안전한 시크릿은 컨텍스트에 들어가지 않은 시크릿
시크릿 관리는 한때 버전 관리 문제였습니다. AI 도구가 파이프라인에 들어온 지금은 데이터 흐름 문제입니다. 모델의 컨텍스트에 도달한 모든 것은, 정도의 차이는 있어도 이미 내 통제를 벗어났습니다.
원문의 마지막 문장이 이 글의 결론이기도 합니다. "가장 안전한 시크릿은 애초에 컨텍스트에 들어가지 않는 시크릿이다." 그리고 댓글들이 보태는 단서는 이것입니다. 그 '애초에'를 사람의 기억력에 맡기지 말고, 권한·구조·자동화로 강제해야 합니다. 오후 6시의 배포 실패는 반드시 다시 옵니다.
참고 자료
원문: Dimitris Kyrkos, Your secrets don't need a git commit to leak into an AI tool (DEV Community, 2026.10.26) 및 댓글 스레드 · GitGuardian The State of Secrets Sprawl 2026 · 리포트 원문 · Shai-Hulud 2.0 분석 · GitHub Docs OpenID Connect reference · freeCodeCamp How to Set Up OIDC in GitHub Actions for AWS · Help Net Security Stop secrets from leaking through AI coding tools